400-808-9266
企业网盘的“个人空间”,不是法外之地:三招破解泄密盲区
企业网盘,早已不是“存文件”这么简单。它承载的是组织知识资产、协作流程与安全边界。公司为了方便存储和共享资料,搭建企业网盘,但有一个容易被忽视的灰色地带:个人空间。
无论是个人网盘还是企业网盘,个人空间默认是私密的。一旦生成公开链接,传播范围就可能失控。
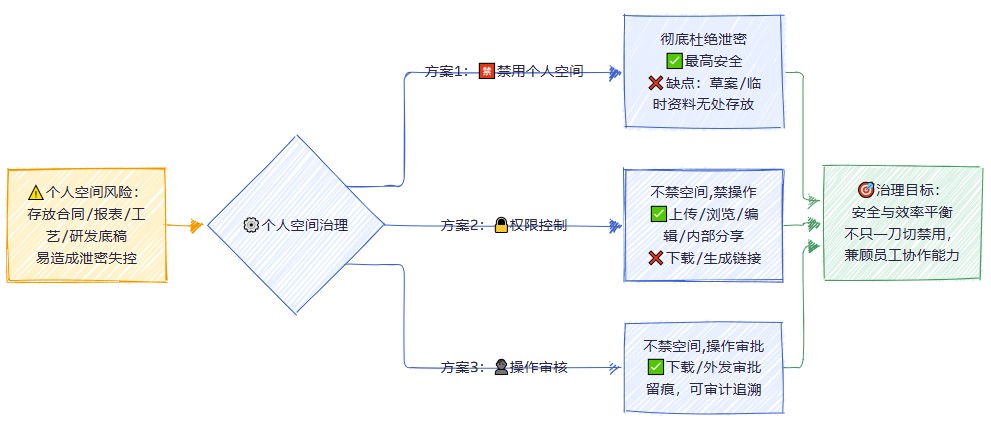
而企业网盘的个人空间,通常存储工作相关资料,财务、生产、研发等人员个人空间目录,往往放着合同、报表、工艺文件、研发底稿等内部资料。企业网盘的公共共享区,有严格的权限管控和操作审核规范,个人空间作为私人空间,该怎么管?
这恰恰是云盒子企业网盘要回答的问题:既不一刀切,也不放任自流。
01 禁用个人空间:最安全,但未必最合适
最直接的方式,是禁用个人空间。不提供个人空间,直接从根本上解决个人空间泄密的问题。不少企业网盘产品确实采用这种做法。
云盒子企业网盘虽然也支持禁用个人空间,但从业务场景出发,云盒子认为:员工的很多工作资料,并不能简单塞进共享空间里。比如做到一半的方案、个人工作文件模板、临时整理的数据、尚未定稿的创意草案。如果全部强制放进共享空间,反而会造成空间臃肿、权限混乱、协作效率下降。
所以,云盒子的思路,除了一禁了之,还提供不禁之外,更精细的第二、第三层设计。
02 权限控制:个人空间禁止下载、外发
云盒子企业网盘的做法,封的不是私人空间,而是控制私人空间对文档的操作权限。
在个人空间里,员工可以正常上传、在线编辑、共享给同事,但无法下载、外发。也就是说,个人空间仍然是一个可用的工作台,但它不再是一个可以随意把文件带走的“出口”。
这背后是云盒子细粒度权限控制能力的体现。权限不再只分“能看/不能看”,而是可以细化到下载、外发、分享、编辑、预览等动作。
对于财务、研发、生产等敏感岗位,个人空间里的文件可以做到“只在线用,不落地走”。员工效率不被过度打扰,企业安全边界却被重新划清。
03 操作控制:下载、外发需经审核
当然,很多工作场景避免不了外发文件。客户要方案、供应商要图纸、合作方要合同,都是真实业务需求。
此时,云盒子可以在控制个人空间下载和外发操作的基础上,增加审核流程:下载或创建外发链接时,经由相关人员审核通过后才能执行。谁下载、谁外发、发给谁、为什么发,流程留痕,责任到人,可追溯、可审计。
这就把“个人空间泄密”从一个靠自觉的问题,变成了一个靠流程和系统管控的问题。企业文档安全不是把门焊死,而是给每把钥匙配权限、给每次开门留记录。
总结
企业网盘的个人空间治理,考验的不是厂商能不能“封”,而是能不能在安全与效率之间找到平衡。云盒子的实力和价值点,正在于此:
- 支持禁用个人空间,但不止于禁用;
- 支持权限控制,把下载、外发写进规则;
- 支持操作审核,让必要外发有流程、有留痕;
- 保留在线编辑、共享协作等能力,不影响员工日常办公。
企业网盘共享空间的权限管得再严,个人空间如果“失守”也白搭。云盒子企业网盘用场景化、精细化、流程化的设计,把个人空间管得明明白白:既不让它成为泄密通道,也不让它成为效率牺牲品。